Tecno
Qué es PHP y cómo las fallas de seguridad pueden poner en riesgo un sitio web

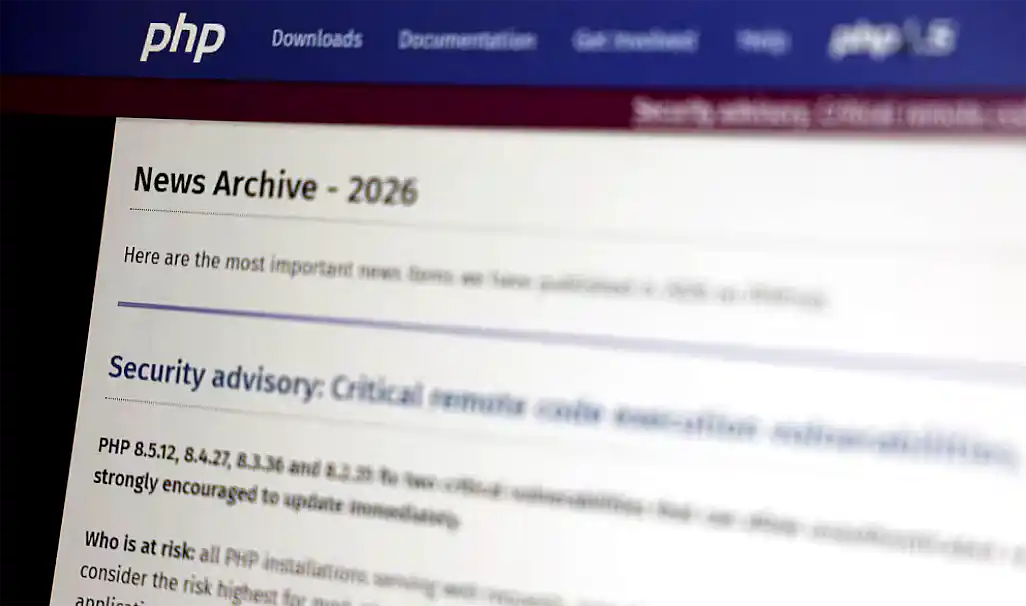
PHP es una tecnología esencial para millones de páginas web, pero dos vulnerabilidades críticas obligaron a actualizar servidores y revisar medidas de seguridad en todo el mundo.
Cuando una persona entra a un portal de noticias, consulta el catálogo de una tienda o completa un formulario en una página institucional, detrás de esa acción puede haber una tecnología que trabaja sin que el visitante la vea. Se encarga de procesar información, consultar bases de datos y preparar el contenido que finalmente aparece en la pantalla.
Ese mecanismo es parte de la infraestructura cotidiana de internet. Por eso, cuando se detectan errores de seguridad en una herramienta tan extendida, el problema puede superar rápidamente los límites de una empresa o de un servicio particular y convertirse en una preocupación internacional.
Eso fue lo que ocurrió con PHP, un lenguaje de programación utilizado por numerosos sitios y plataformas digitales. Dos vulnerabilidades críticas llevaron a sus responsables a publicar actualizaciones de emergencia y motivaron recomendaciones de organismos de ciberseguridad para reducir el riesgo de ataques contra servidores expuestos.
La gravedad de los defectos radica en que podían permitir la ejecución remota de código sin que el atacante necesitara una cuenta o una contraseña. La situación puso en evidencia la importancia de mantener actualizados los sistemas que sostienen las páginas web, incluso cuando funcionan con normalidad y no muestran señales visibles de problemas.
PHP: el lenguaje que trabaja detrás de las páginas
PHP significa PHP: Hypertext Preprocessor y es un lenguaje de programación de código abierto que funciona principalmente del lado del servidor. A diferencia de las aplicaciones que una persona instala en su celular, PHP procesa solicitudes en la infraestructura donde está alojado un sitio web.
Su tarea consiste, entre otras funciones, en recibir una petición, obtener la información necesaria y generar una respuesta que el navegador pueda mostrar. Para hacerlo, puede consultar una base de datos, verificar credenciales, registrar operaciones o determinar qué contenido debe aparecer según la solicitud de cada visitante.
La diferencia se aprecia al comparar una página estática con una dinámica. La primera funciona de manera similar a un folleto digital: presenta textos, imágenes y enlaces que no cambian según quién la consulta. La segunda puede mostrar resultados de búsqueda, publicaciones recientes, productos disponibles o información vinculada con una cuenta.
PHP participa en ese proceso y permite que el contenido se adapte a las necesidades del servicio. Si un lector ingresa a un medio digital, por ejemplo, el servidor puede utilizar el lenguaje para buscar una noticia en sus sistemas internos y entregar el contenido correspondiente.
Por qué una falla puede afectar a tantos sitios
La expansión de PHP está vinculada con su utilización en herramientas que facilitan la creación y administración de páginas web. Entre ellas se encuentra WordPress, un sistema de gestión de contenidos empleado por medios de comunicación, empresas, instituciones, blogs y comercios electrónicos.
También se utiliza en plataformas como Joomla!, Drupal y Moodle. Estas herramientas permiten publicar artículos, gestionar usuarios, organizar materiales educativos y administrar distintos tipos de contenidos sin tener que programar cada página desde cero.
Esa presencia abarca desde pequeños sitios institucionales hasta servicios de gran escala. Como resultado, un defecto en un componente central de PHP puede afectar a organizaciones que no tienen ninguna relación entre sí, pero que comparten la misma tecnología subyacente.
Las vulnerabilidades CVE-2026-109618 y CVE-2026-109619 fueron calificadas con una gravedad de 9,2 sobre 10 por la PHP Foundation. Según la información difundida por la organización, estaban relacionadas con la gestión de memoria y el manejo de errores.
Una de las fallas se produce en determinadas circunstancias cuando el sistema se queda sin recursos y provoca una corrupción de memoria. La otra está asociada con un estado global obsoleto que puede persistir entre operaciones. Estos problemas pueden abrir caminos para que un atacante ejecute instrucciones en el servidor vulnerable.
Las consecuencias potenciales incluyen el acceso a información almacenada, la modificación de archivos, el robo de datos o la interrupción de servicios. No obstante, el riesgo concreto depende de las características de cada instalación y de las condiciones necesarias para explotar el defecto.
Cómo corregir las vulnerabilidades de PHP
La alerta internacional se intensificó el miércoles 21 de octubre, cuando el proyecto PHP publicó actualizaciones de seguridad. La Agencia de Seguridad Nacional de Estados Unidos recomendó instalar las correcciones de inmediato y retirar temporalmente de internet los sistemas que no pudieran actualizarse con suficiente rapidez.
Las versiones correctivas anunciadas fueron PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. La PHP Foundation señaló que la actualización constituye la solución completa y advirtió que otras medidas solo pueden reducir algunas vías de ataque, sin garantizar que un servidor expuesto quede protegido.
La tarea corresponde a los administradores de sistemas, proveedores de alojamiento y responsables técnicos de cada plataforma. No alcanza con actualizar WordPress o cambiar la contraseña de un usuario si el servidor continúa utilizando una versión vulnerable de PHP. Es necesario verificar qué versión está activa, aplicar el parche correspondiente y comprobar que el servicio funcione correctamente después de la intervención.
También se debe considerar la situación de las instalaciones antiguas que ya no reciben soporte. En esos casos, puede ser necesario migrar a una versión mantenida y compatible con el sitio. Si no es posible corregir el sistema de inmediato, la recomendación difundida por las autoridades es aislarlo de internet hasta reducir el riesgo.
La actualización tampoco reemplaza una revisión de seguridad cuando existen indicios de intrusión. El Centro Nacional de Ciberseguridad del Reino Unido pidió comprobar si los atacantes habían instalado mecanismos para conservar el acceso a los sistemas comprometidos.
Para los usuarios comunes, no es necesario instalar PHP ni realizar cambios técnicos en sus dispositivos. Sí resulta importante desconfiar de mensajes que utilicen la alerta para solicitar datos personales, contraseñas o información bancaria, así como evitar páginas que prometan verificar supuestas cuentas afectadas.
El episodio demuestra que la seguridad de una página no depende únicamente de sus contenidos o de las contraseñas de sus usuarios. También requiere mantener al día los componentes que funcionan detrás de escena, controlar las versiones instaladas y responder con rapidez cuando los investigadores detectan fallas que pueden comprometer un servidor.